Webサイトの動作に関わるソフトウェアで、セキュリティ上の問題と修正版の公開が続いています。この記事では、次の3件について、現時点でわかっていることと、ご契約内容ごとの弊社の対応、お客様にお願いしたいことをまとめています。
| 対象 | 公開日 | 内容 |
|---|---|---|
| PHP(Webサイトを動かすプログラム言語) | 2026年11月19日(木)23:00〜23:30予定 | サポート中の全バージョンが対象。深刻度は最も高いもので「CRITICAL(緊急)」 |
| nginx(Webサーバーのソフトウェア)の脆弱性「NGINX2Root」 | 2026年11月18日(修正版は公開済み) | nginxの提供元F5の評価でCVSS 9.2 |
| WordPress 7.1.5 | 2026年11月18日 | 20件のセキュリティ修正 |
PHPのセキュリティ更新の概要
| 公開予定 | 2026年11月19日(木)23:00〜23:30(日本時間) |
|---|---|
| 対象 | PHP開発元がサポートしている全バージョン |
| 深刻度 | 最も高いもので「CRITICAL(緊急)」 |
| 詳細 | 問題の内容と修正版のバージョン番号は、公開と同時に発表される予定です |
開発元の予告では、CRITICALと評価された問題は「標準とは異なる設定、または一般的でない構成でのみ発生する」とされています。PHPを使っているサイトがすべて影響を受けるわけではありません。
ご契約内容ごとの対応
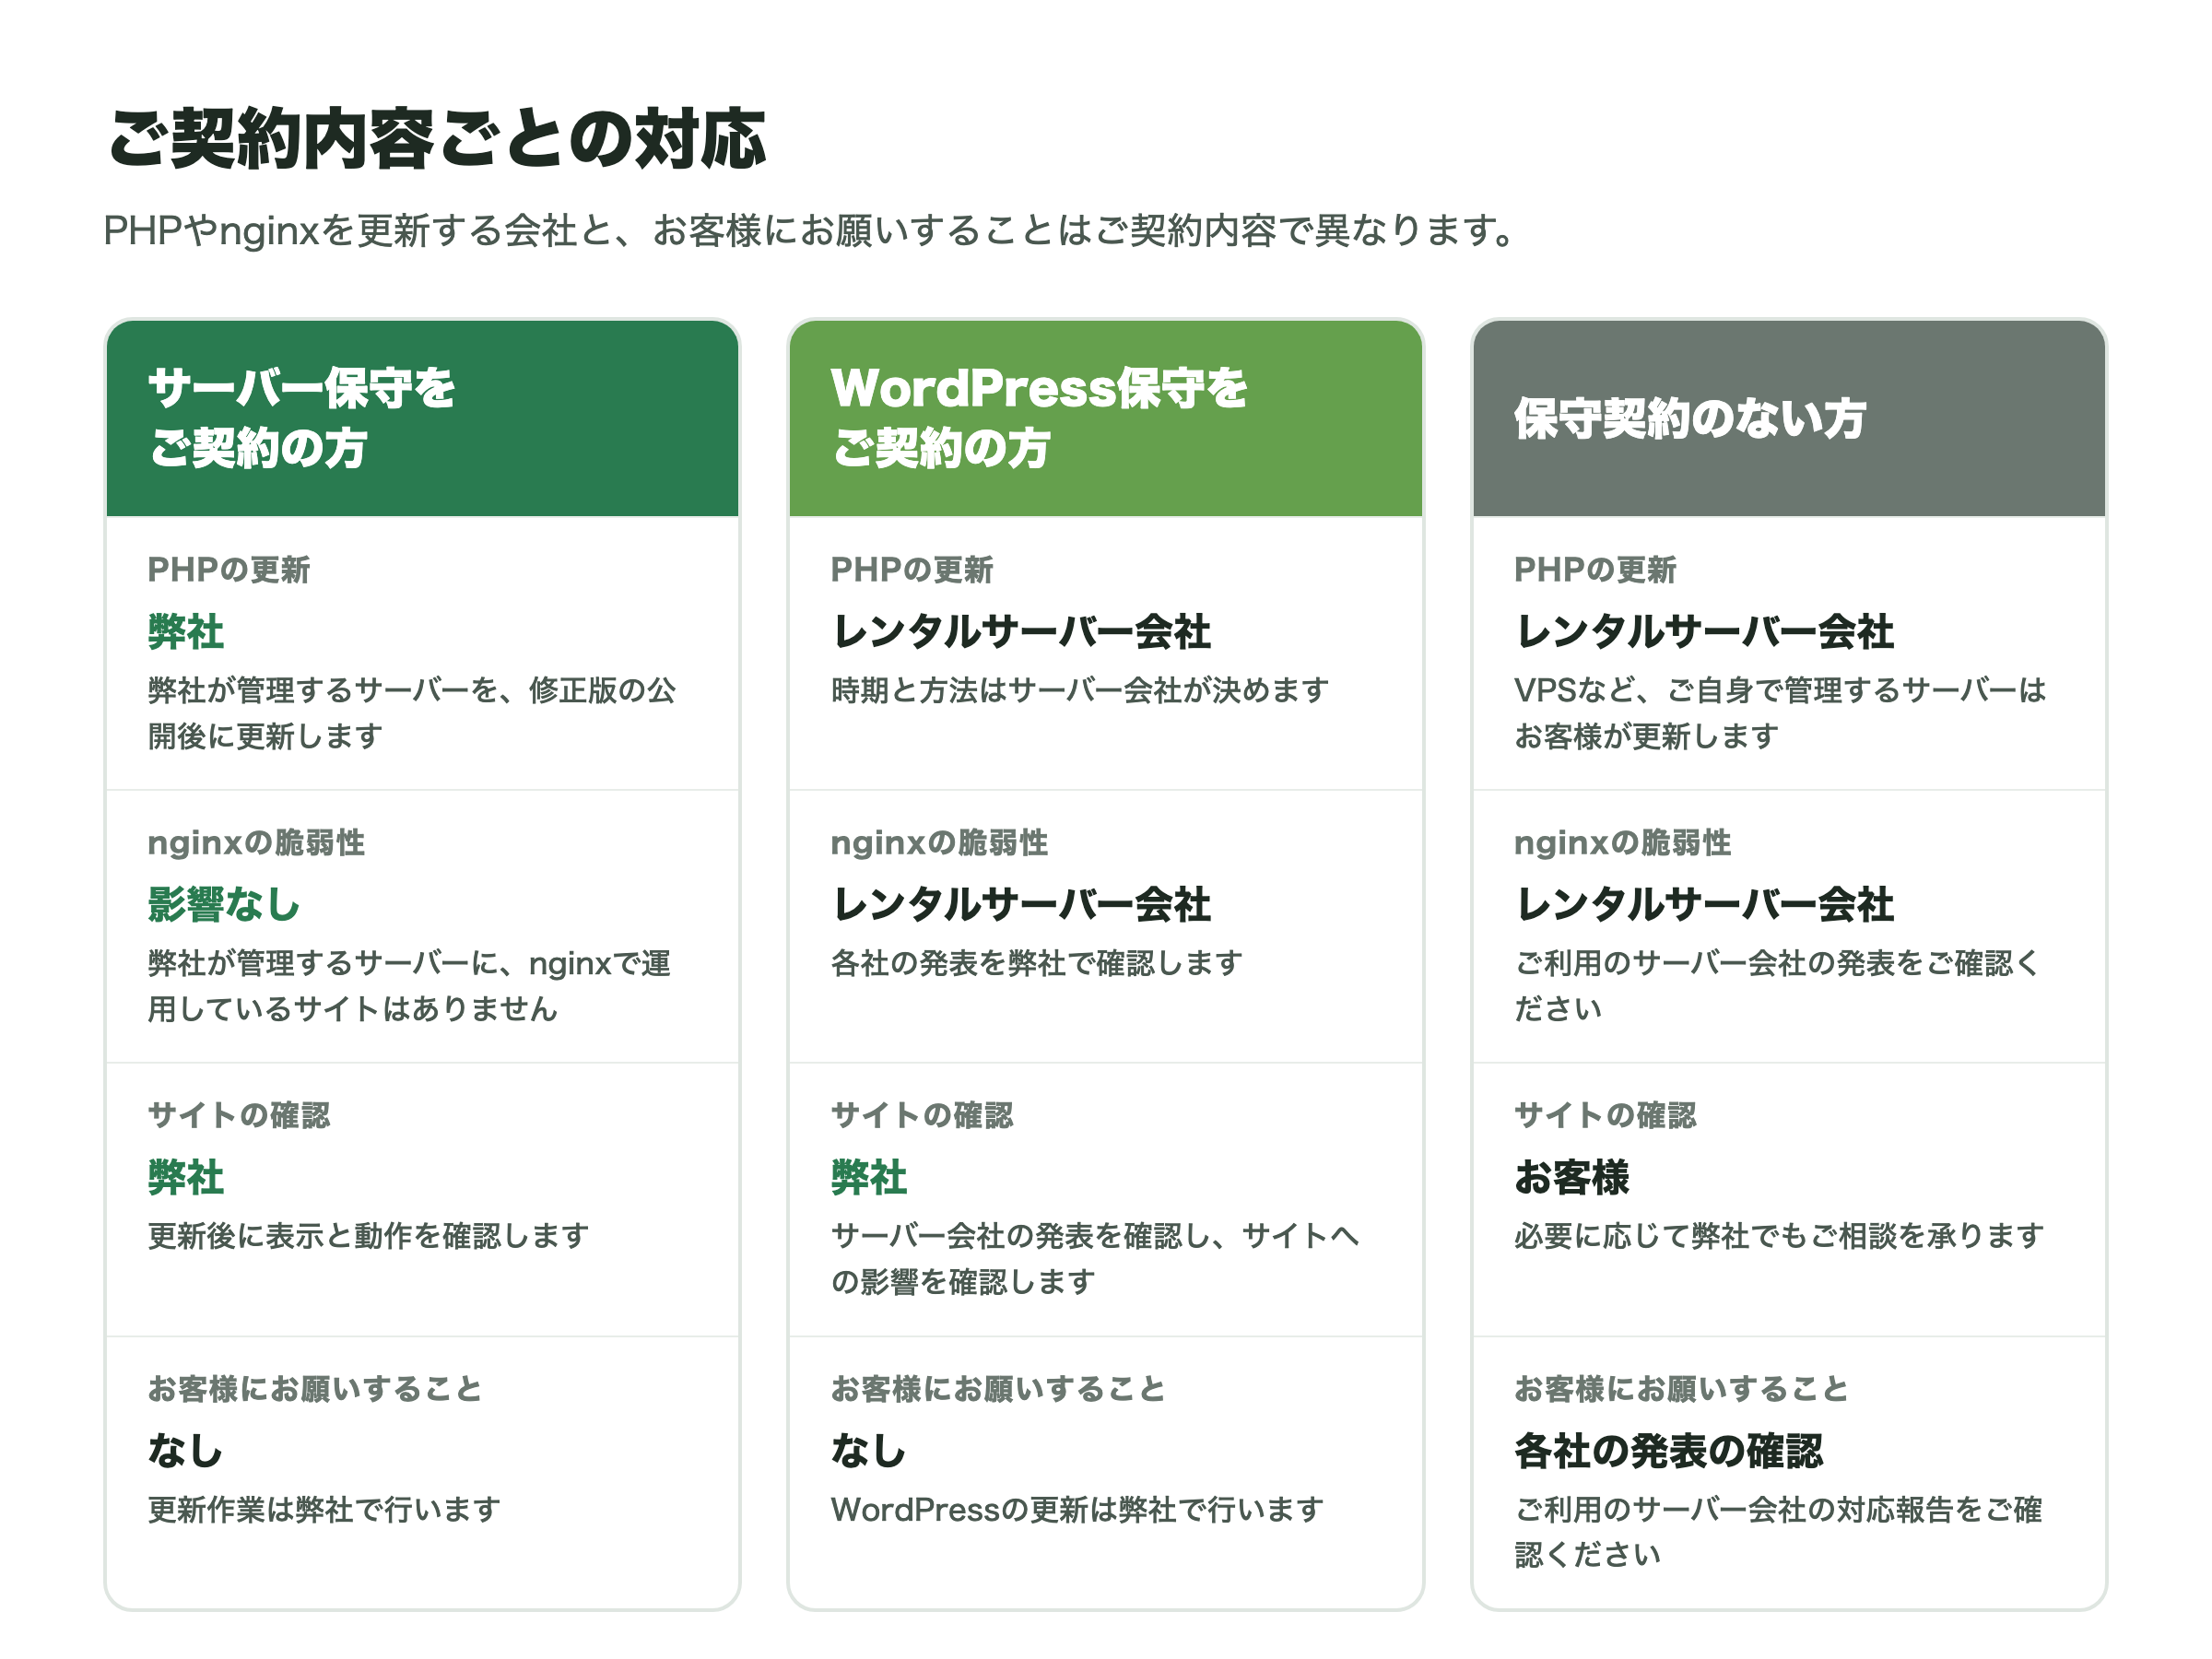
PHPやnginxを誰が更新するかは、サイトを置いているサーバーとご契約内容で異なります。
サーバー保守をご契約の方
弊社が管理しているサーバーは、修正版の公開後に弊社でPHPを更新します。更新後にサイトの表示と動作を確認します。
nginxの脆弱性については、弊社が管理するサーバーにnginxで運用しているサイトはないため、影響はありません。お客様に作業していただくことはありません。
WordPress保守をご契約の方
WordPress 7.1.5へは、弊社で順次更新しています。更新のあいだサイトが止まることはなく、表示や操作への影響もほとんどありません。
レンタルサーバーをご利用の場合、PHPとnginxの更新はサーバー会社が行います。更新の時期と方法はサーバー会社が決めるため、弊社から日時をお約束することはできません。
弊社でも各サーバー会社の発表を確認しています。お客様側で対応が必要になった場合のみ、個別にご連絡します。お客様に作業していただくことはありません。
保守契約のない方
レンタルサーバーをご利用の場合、PHPとnginxの更新はサーバー会社が行います。ご利用のサーバー会社の対応報告を、各社のWebサイトや契約者あてのメールでご確認ください。VPSやクラウドなど、ご自身でOSやソフトウェアを管理しているサーバーは、お客様ご自身での更新が必要です。
WordPressは、管理画面の「更新」から7.1.5へ更新してください。自動更新が有効なサイトは自動で更新されます。
サイトへの影響の確認や更新作業のご相談は、お問い合わせフォームから承ります。更新の確認を弊社に任せたい場合は、下記の「WordPress保守のご案内」もご覧ください。
修正版の公開から対応完了までの流れ
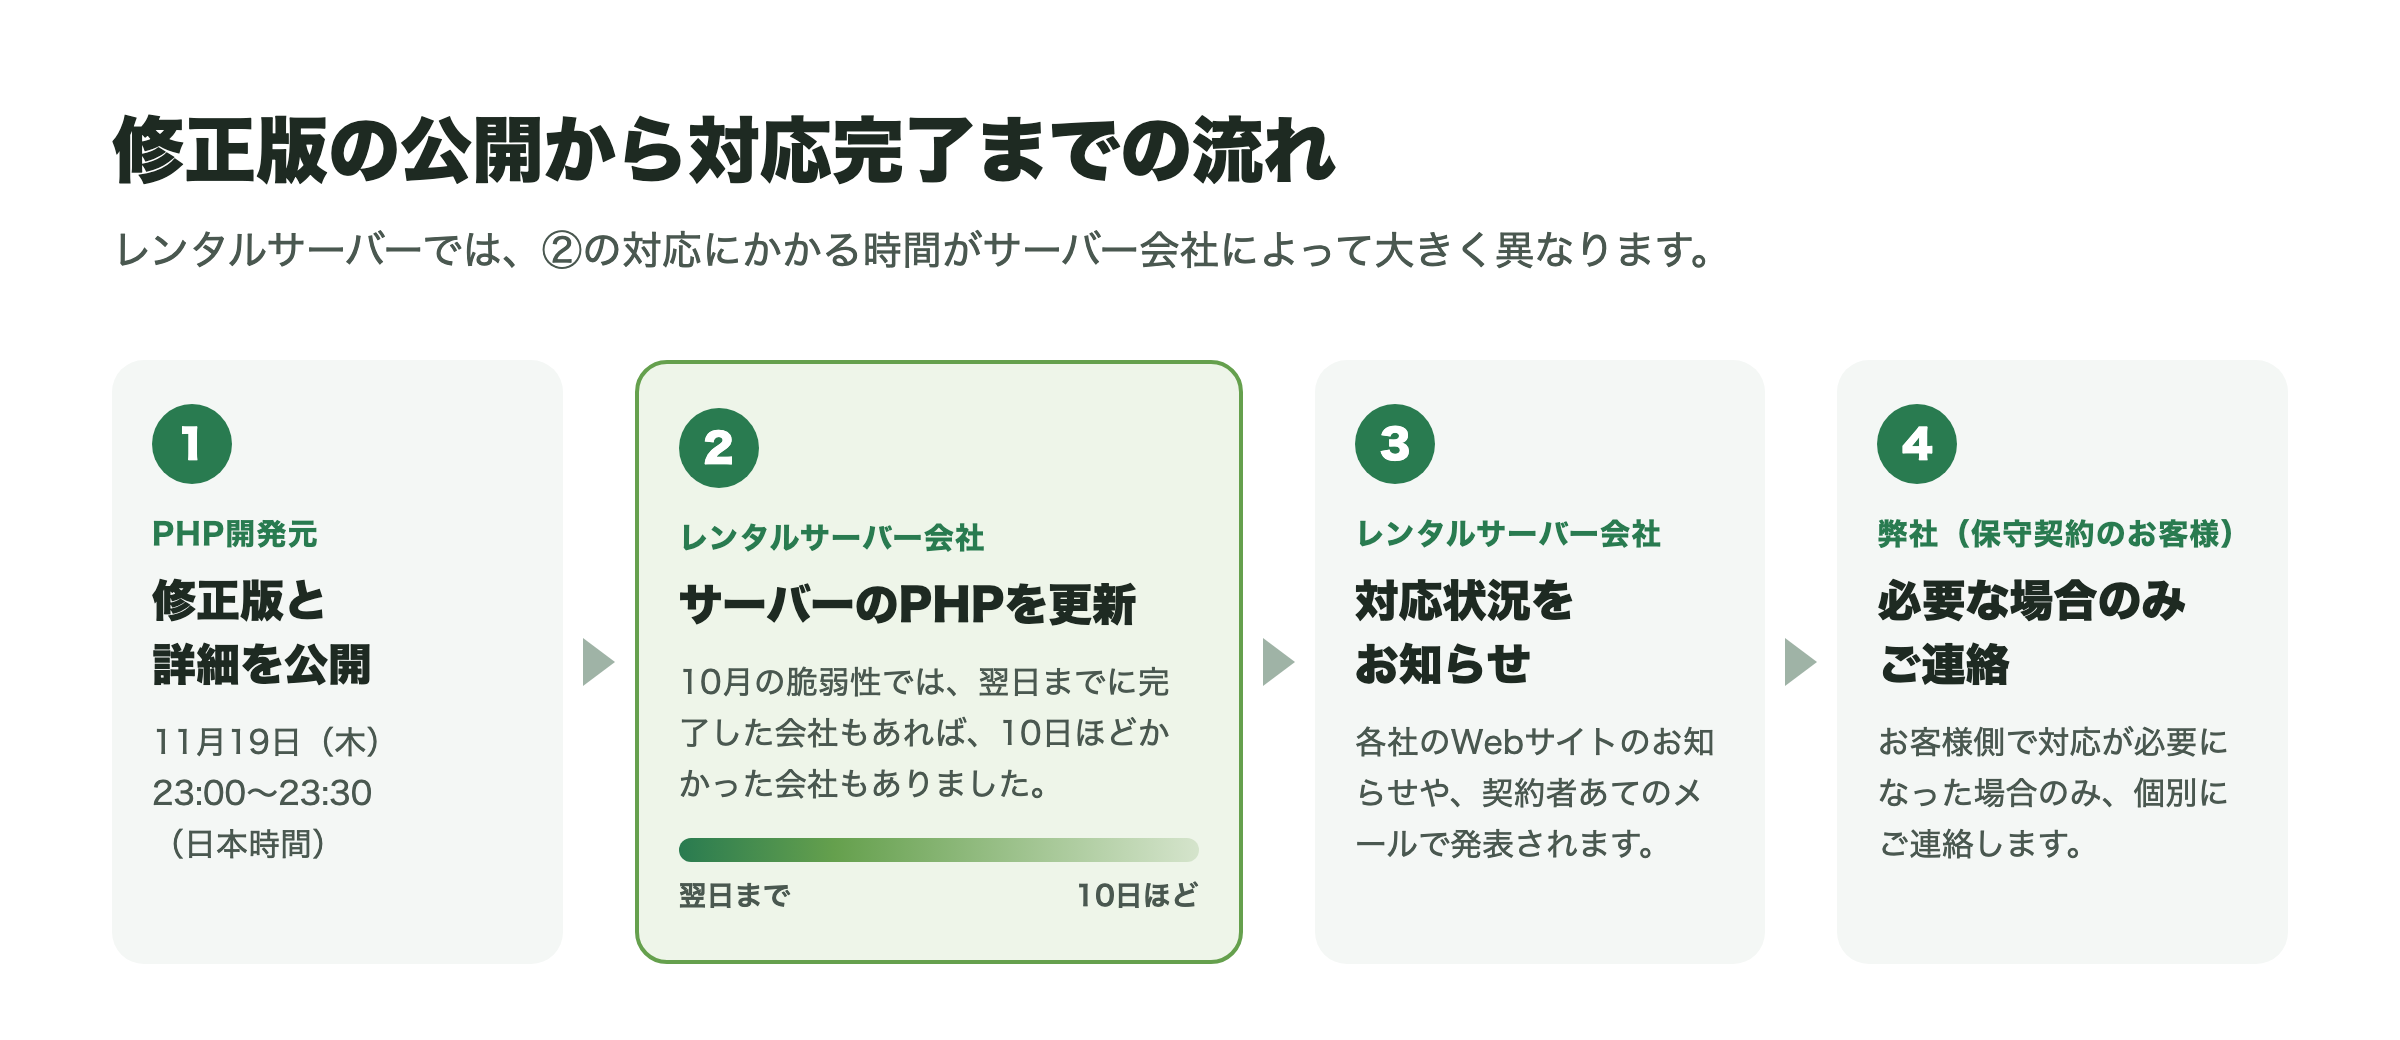
2026年10月に公開された別のPHPの脆弱性では、サーバー会社によって対応の速さに大きな開きがありました。修正版の公開前に緩和策を済ませ、翌日までに対応を終えた会社もあれば、完了の報告まで10日ほどかかった会社もありました。また、対応のあいだ管理画面やサイトの表示を一時的に止めた会社もありました。
今回も同じように対応の時期は会社ごとに異なると考えられます。ご利用のレンタルサーバー会社からの対応報告をご確認ください。
nginxの脆弱性(NGINX2Root)について
2026年11月18日に、Webサーバーのソフトウェア「nginx」の脆弱性5件が公開されました(主なものはCVE-2026-123007)。修正版はすでに公開されています。nginxの提供元F5は、深刻度をCVSS 9.2と評価しています。
レンタルサーバーでは、サーバー会社がnginxを使っているかどうか、使っている場合の対応は会社ごとに異なります。下記の各社のお知らせページで、PHPとあわせてご確認ください。
11月19日14時の時点で、nginxについてお知らせを出しているサーバー会社は次の4社です。
- エックスサーバー:【重要】nginxの脆弱性(nginx2root/CVE-2026-123007ほか)への対策に伴うHTTP/2の一時無効化のお知らせ
- XServerビジネス:同上
- シンレンタルサーバー:【重要】nginxの脆弱性(nginx2root/CVE-2026-123007ほか)への対策に伴うHTTP/2の一時無効化のお知らせ
- KAGOYA:【KAGOYA】nginxの脆弱性(CVE-2026-123007/CVE-2026-123633)に関するお知らせ
上記以外の会社は、下記のお知らせページで最新の情報をご確認ください。
WordPress 7.1.5について
2026年11月18日に、20件のセキュリティ修正を含むWordPress 7.1.5が公開されました。WordPress保守をご契約のお客様のサイトは、弊社で順次更新しています。保守契約のない方は、管理画面から更新してください。
主なレンタルサーバー会社のお知らせページ
各社がメンテナンスやセキュリティのお知らせを掲載しているページです。PHPとnginxの対応状況はこちらでご確認ください。10月のPHPの脆弱性の際も、各社ともこちらでお知らせを掲載していました。
| サーバー会社 | お知らせページ |
|---|---|
| エックスサーバー | ニュース |
| XServerビジネス | ニュース |
| シンレンタルサーバー | ニュース |
| さくらのレンタルサーバ | サービスのお知らせ |
| ロリポップ! | PHPのセキュリティリリース予告に伴う当サービスの対応について |
| ヘテムル | メンテナンス情報 |
| ConoHa WING | ニュース |
| mixhost | セキュリティ |
| カラフルボックス | お知らせ |
| お名前.com レンタルサーバー | メンテナンス・障害情報 |
| KAGOYA | メンテナンス情報 |
| CPI | サポートのお知らせ |
| WebARENA | お知らせ |
| CORESERVER/XREA/VALUE SERVER | メンテナンス・障害情報 |
| ABLENET | お知らせ |
| Zenlogic | メンテナンス情報 |
古いバージョンのPHPをお使いの場合
サポートがすでに終了しているPHP 8.1以前には、PHP開発元から修正版は提供されません。サーバー会社が独自に修正を当てる場合もありますが、対応は会社ごとに異なります。また、PHP 8.2も2026年12月31日でサポートが終了します。
PHPのバージョンアップは、下記のWordPress保守のプラスプラン以上では月額に含まれます(年1回まで)。単発でのご依頼も承ります(100,000円〜・税別)。
WordPress保守のご案内
今回のように脆弱性の公開が続くと、更新を当てるかどうかの判断や、更新後の動作確認が負担になります。弊社のWordPress保守では、WordPress本体・プラグイン・テーマの更新を、本番サイトの複製(テスト環境)で確認してから本番に反映します。他社が制作したサイトもお引き受けできます。
| プラン | 月額(税別) | 主な内容 |
|---|---|---|
| スタンダード | 30,000円 | WordPress本体・プラグイン・テーマの更新(テスト環境で確認)、表示の監視(10分ごと)、既知の脆弱性情報との照合(毎日)、毎月のバックアップ(12か月分)、作業報告書(PDF) |
| プラス | 50,000円 | スタンダードの内容に加え、サーバーに関するお問い合わせ対応、PHPのバージョンアップ(年1回まで) |
| ビジネス | 70,000円 | プラスの内容に加え、お客様専用ダッシュボード、改ざん診断(毎月)、脆弱性診断(四半期ごと)、障害時の優先対応 |
最低契約期間は6か月で、サーバー費用は含みません。月額のご契約がなくても、WordPress・プラグインの一括更新(50,000円〜)やPHPのバージョンアップ(100,000円〜)など、必要な対応だけを単発でご依頼いただけます(いずれも税別)。
まずは無料チェックで、外部から確認できる項目をもとに現状を評価し、2営業日以内にメールでご報告します。
お問い合わせ
本件についてのご質問は、担当者またはお問い合わせフォームからご連絡ください。
なお、2026年11月20日(金)は社内研修のため臨時休業です。休業中のお問い合わせへの回答は、11月24日(火)以降となります。
参考:
- PHP公式サイト「Upcoming Critical PHP Security Release」(2026年11月18日)
- nginx「nginx security advisories」
- WordPress.org「WordPress 7.1.5 Release」(2026年11月18日)
※この記事は2026年11月19日時点の情報です。